TEM na Prática: Por Que a Mesma Cadeia de Erros Vira Tragédia em Um Voo e Alívio em Outro
Duas investigações oficiais — uma do NTSB, outra do CENIPA — mostram como o modelo TEM (Threat and Error Management) explica a diferença entre um acidente fatal e um quase-acidente sem vítimas.
Às 14h42 de 3 de dezembro de 2020, em aproximação final para Congonhas, o comandante de um voo da Azul avistou algo que não deveria estar ali: um Boeing 737 da Gol, parado bem na cabeceira da pista em que ele estava prestes a pousar.
"Confirmando, tem uma aeronave na pista aí, controle?"
Três segundos depois, a torre respondeu autorizando o pouso mesmo assim.
Esse quase-acidente — 21,7 metros de distância entre as duas aeronaves — e um acidente fatal recente no Alasca têm mais em comum do que parece. Os dois nasceram exatamente da mesma engrenagem. A diferença entre "ninguém se feriu" e "não houve sobreviventes" não foi sorte. Foi gerenciamento de ameaças e erros — ou a falta dele.
🧩 O Que é o TEM (Threat and Error Management)
TEM é o modelo que a aviação usa para explicar como um voo normal vira um voo perigoso. Ele quebra qualquer ocorrência em quatro elos:
| Elo | O que é | Exemplo |
|---|---|---|
| Threat (Ameaça) | Algo fora do controle direto da tripulação | Gelo, tráfego na pista, clima |
| Error (Erro) | Uma ação ou omissão da tripulação/controle diante da ameaça | Não reduzir peso, autorizar pouso errado |
| Undesired Aircraft State | A aeronave sai da condição segura de voo | Perda de performance, rota de colisão |
| Outcome | O resultado final | Recuperação ou acidente |
💡 O ponto central do TEM: ameaças acontecem o tempo todo — elas são parte normal da operação. O que decide o desfecho é se a cadeia é interrompida antes do último elo. É exatamente isso que os dois casos abaixo mostram, em direções opostas.
❄️ Caso 1: Bering Air 445, Cessna Caravan — Nome, Alasca (cadeia não interrompida)
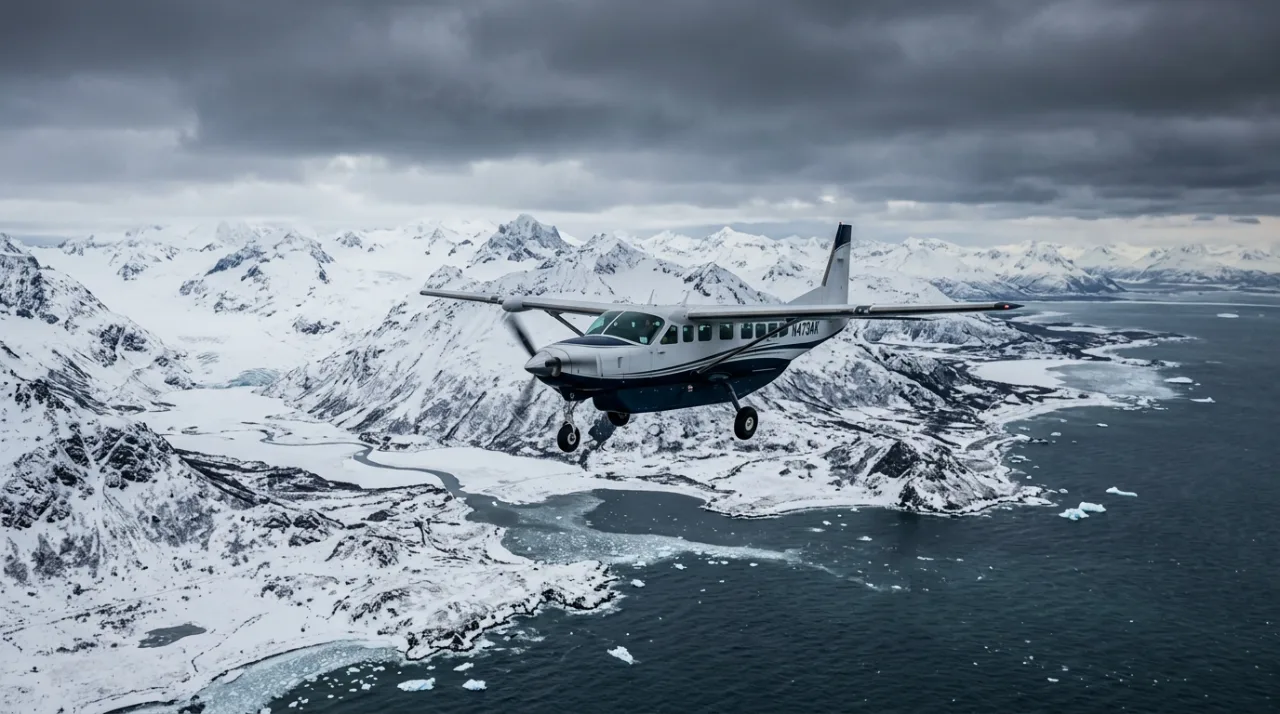
Em relatório final divulgado em 30 de julho de 2026, o NTSB (National Transportation Safety Board, autoridade de investigação de acidentes dos EUA) concluiu o que derrubou o voo Bering Air 445 em 6 de fevereiro de 2025. Era um Cessna 208B Caravan, operando com piloto único — sem copiloto — na etapa final de um voo comercial regular entre Unalakleet e Nome, no Alasca. O avião caiu sobre um banco de gelo a cerca de 12 milhas da costa. O piloto e os nove passageiros morreram.
A cadeia, elo por elo:
- Threat: condições de gelo mais severas do que o previsto na meteorologia, com gotículas superresfriadas que se acumulam rápido — e a aeronave voando 736 libras acima do peso máximo de decolagem, e quase 1.000 libras acima do limite permitido para voo em condições conhecidas de formação de gelo.
- Error: ao se aproximar de Nome, o piloto foi informado pela torre que o aeroporto estava temporariamente fechado para degelo da pista, e que poderia reduzir a velocidade para cronometrar o pouso. Gerenciar sozinho o sistema de degelo do avião e essa instrução de velocidade, tudo ao mesmo tempo, sobrecarregou sua atenção. O NTSB concluiu que essa sobrecarga degradou sua consciência situacional, levando a inputs de controle inadequados.
- Undesired Aircraft State: a velocidade caiu até a aeronave entrar em estol aerodinâmico.
- Outcome: o piloto não conseguiu recuperar o avião. Queda fatal — dez mortos.
Nenhum desses elos, isoladamente, costuma ser fatal. Gelo em rota é uma ameaça conhecida, com procedimentos específicos. Voar com peso acima do limite reduz a margem de segurança, mas não derruba um avião sozinho. O que transformou os dois em tragédia foi a ausência de um ponto de interrupção: um piloto sozinho, sobrecarregado por múltiplas demandas simultâneas, sem uma segunda pessoa na cabine para dividir a carga de trabalho ou notar o que ele não estava mais notando.
✈️ Caso 2: Congonhas, quase colisão Azul x Gol (cadeia interrompida a tempo)
Em 3 de dezembro de 2020, no aeroporto de Congonhas (SP), um Embraer E-190 da Azul (PR-AUJ) e um Boeing 737 da Gol (PR-GUD) chegaram a 21,7 metros de distância um do outro. O relatório final do CENIPA (Relatório IG-144/CENIPA/2020) reconstrói a cadeia com transcrições de rádio:
- Threat: o avião da Gol ainda estava parado na cabeceira da pista 35L, aguardando autorização para decolar.
- Error: o controlador autorizou o pouso da Azul mesmo com o outro avião na pista — e ainda errou duas vezes o indicativo de chamada ao corrigir a instrução. A investigação apontou que o supervisor da torre, no momento do erro, estava distraído preenchendo um livro de registro de ocorrências, e que o controlador relatou à investigação estar emocionalmente abalado por problemas familiares e dormindo mal na época.
- Undesired Aircraft State: as duas aeronaves em rota de colisão, com o piloto da Gol identificando o problema pelo TCAS (sistema anticolisão de bordo) e alertando a torre por rádio.
- Outcome: arremetida a tempo. Separação restabelecida. Ninguém se feriu.
⚠️ O detalhe que muda tudo: o piloto da Azul já havia questionado a torre por rádio ao avistar o outro avião na pista — mesmo assim, a autorização de pouso veio. A cadeia só foi interrompida porque outra camada de defesa (o TCAS e a atenção do piloto da Gol) ainda estava de pé. Foi essa camada extra que fez a diferença entre um relatório sobre "incidente grave sem vítimas" e um relatório sobre uma tragédia.
🔍 O Que os Dois Casos Ensinam Juntos
| Bering Air 445 (Alasca) | Congonhas (Brasil) | |
|---|---|---|
| Ameaça inicial | Gelo severo + peso excessivo | Aeronave na pista |
| Erro | Sobrecarga de piloto único degradou consciência situacional | Autorização de pouso indevida |
| Camada de recuperação | Nenhuma acionada a tempo | TCAS + alerta do piloto |
| Resultado | Acidente fatal (10 mortos) | Incidente grave, sem vítimas |
O modelo Swiss Cheese, que muita gente já conhece, explica por que acidentes acontecem quando vários furos se alinham. O TEM entra um passo antes: ele explica como cada furo se forma — e mostra que gerenciar bem uma ameaça não é evitar que ela apareça (isso é impossível), mas garantir que sempre exista uma camada seguinte pronta para interromper a cadeia.
Nos dois casos, o erro humano existiu. A diferença não foi a ausência de erro — foi a presença (ou ausência) de uma barreira depois dele.
💬 Para Refletir
Na sua rotina — na cabine, na manutenção, na torre ou em qualquer operação de risco — qual é a sua "camada seguinte"? Aquela que ainda funciona mesmo quando a primeira falha?
Já vimos essa mesma lógica de camadas de defesa se repetir nas causas contribuintes do acidente da Voepass em Vinhedo — vale reler à luz do TEM.
📩 Quer receber essas análises assim que saem, direto no seu e-mail? Assine a newsletter do AAAviation e receba o "Check-list da Semana" toda sexta-feira.
Fontes
- NTSB — Relatório final e comunicado de imprensa, acidente Bering Air 445, Nome (AK), divulgado em 30 de julho de 2026 (ntsb.gov)
- CENIPA — Relatório Final IG-144/CENIPA/2020, incidente grave PR-AUJ/PR-GUD, Congonhas (SBSP), emitido em 29/10/2024
- CNN Brasil — reportagem com transcrição do relatório do CENIPA, 02/11/2024
- Anchorage Daily News / Alaska's News Source / NTSB Newsroom — cobertura do relatório final Bering Air, 30/07/2026